Sicurezza informatica a San Marino: le regole che valgono per le aziende
Per un’azienda di San Marino le regole sulla sicurezza informatica arrivano da tre parti. La prima è la legge sammarinese 171/2018 sulla protezione dei dati personali. La seconda è il codice penale, che punisce i reati informatici. La terza sono i contratti con i clienti italiani ed europei, che portano con sé regole dell’Unione come la NIS2, il GDPR e, per banche e assicurazioni, il regolamento DORA. In pratica servono misure scritte e proporzionate, verifiche periodiche, una procedura per le violazioni con la notifica entro 72 ore e contratti in ordine con chi lavora sui dati.
Quali leggi sammarinesi riguardano la sicurezza informatica?
Le norme da conoscere sono due, più una che al momento non c’è.
- La legge 21 dicembre 2018, n. 171. È la legge sulla protezione dei dati personali. Chiede misure di sicurezza adeguate al rischio, la notifica delle violazioni all’Autorità Garante e, nei casi più gravi, l’avviso alle persone coinvolte. Vale per chi è stabilito nella Repubblica e, in certi casi, anche per chi tratta da fuori i dati di persone che si trovano a San Marino (art. 3).
- Il codice penale, con la legge 23 agosto 2016, n. 114. Ha introdotto i reati informatici. L’accesso abusivo a un sistema protetto è l’articolo 182-bis. Ci sono poi l’intercettazione delle comunicazioni informatiche (190-bis), il danneggiamento di dati e programmi (203-bis) e la frode informatica (204-ter), che la stessa legge ha riscritto. La pena sale se il fatto lo commette un «operatore del sistema», cioè chi i sistemi li gestisce.
- Una legge sammarinese sulla NIS2. Cercando tra le leggi pubblicate dal Consiglio Grande e Generale, il 7 novembre 2026, non ne abbiamo trovata una. San Marino non fa parte dell’Unione, e la direttiva europea non vincola l’attività svolta nella Repubblica. Arriva però attraverso i clienti.
Che cosa chiede in pratica la legge 171/2018?
La legge sammarinese segue da vicino il GDPR europeo. Per la sicurezza informatica contano soprattutto questi articoli.
| Che cosa | Che cosa chiede | Articolo |
|---|---|---|
| Misure di sicurezza | Misure tecniche e organizzative adeguate al rischio. Tra gli esempi ci sono la cifratura, la capacità di ripristinare i dati dopo un incidente e una procedura per verificare regolarmente che le misure funzionino | 33 |
| Violazione dei dati | Notifica all’Autorità Garante senza ingiustificato ritardo e, se possibile, entro 72 ore. Ogni violazione si documenta, anche quelle che non si notificano | 34 |
| Avviso alle persone | Se il rischio per le persone è elevato, vanno avvisate anche loro, in un linguaggio semplice | 35 |
| Fornitori che trattano dati | Un contratto con istruzioni, riservatezza, misure di sicurezza, regole per i subfornitori e restituzione o cancellazione dei dati alla fine | 29 |
| Registro dei trattamenti | Obbligatorio per chi ha almeno 250 dipendenti. Sotto quella soglia serve comunque se il trattamento è a rischio, non è occasionale o riguarda dati particolari | 31 |
| Responsabile della protezione dei dati | Va designato negli enti pubblici e quando l’attività principale richiede di seguire le persone in modo regolare e su larga scala, o di trattare su larga scala dati particolari | 38 |
Le sanzioni sono amministrative. Per le imprese il massimo può essere una percentuale del fatturato annuo, il 2 o il 4 per cento secondo la violazione (art. 72).
Il punto che le aziende sottovalutano di più è la verifica. La legge non chiede solo di avere delle misure. Chiede una procedura per testarle e valutarne l’efficacia con regolarità. Un antivirus installato tre anni fa e mai controllato non basta a dimostrarlo.
Che cosa cambia quando il cliente è italiano o europeo?
Qui le regole sammarinesi incontrano quelle dell’Unione. Succede in tre modi.
- Il cliente è soggetto alla NIS2. In Italia la direttiva vale con il D.Lgs. 138/2024. L’articolo 24 chiede ai soggetti di curare la sicurezza dei rapporti con i fornitori diretti e di valutarne le pratiche di sicurezza. Secondo le domande frequenti dell’ACN, un fornitore non diventa soggetto NIS per questo, ma deve rispettare gli obblighi che il cliente gli mette nel contratto. Per questo arrivano questionari e clausole.
- Il cliente affida dati personali. San Marino non è tra i Paesi che la Commissione europea riconosce come adeguati per la protezione dei dati (elenco consultato il 7 novembre 2026). Per un’azienda italiana, mandare dati personali a un fornitore sammarinese è quindi un trasferimento verso un Paese terzo. Il GDPR chiede garanzie adeguate (art. 46). La più usata sono le clausole contrattuali tipo approvate dalla Commissione. Il cliente di solito le propone insieme al contratto.
- Il cliente è una banca o un’assicurazione dell’Unione. Dal 17 gennaio 2025 si applica il regolamento DORA. L’articolo 30 elenca che cosa deve stare nei contratti con i fornitori di servizi informatici. Si va dalla descrizione dei servizi all’assistenza in caso di incidente. Per le funzioni più importanti si aggiungono i diritti di accesso, ispezione e controllo.
C’è poi un caso più raro. Un’azienda sammarinese che offre nell’Unione servizi come cloud, data center o servizi informatici gestiti può rientrare direttamente nella NIS2 e doversi dare un rappresentante dentro l’Unione. Ne parleremo in una guida dedicata.
Scenario tipico. Un’azienda sammarinese gestisce il sito e la posta di un cliente italiano. Il cliente entra nell’elenco dei soggetti NIS2 e rinnova il contratto. Arrivano tre documenti insieme: un questionario sulla sicurezza, la nomina a responsabile del trattamento e le clausole contrattuali tipo. Chi ha già misure scritte e un registro delle verifiche risponde in pochi giorni. Chi non le ha deve prima costruirle.
E l’accordo di associazione tra San Marino e l’Unione?
L’accordo tra l’Unione, Andorra e San Marino è stato firmato il 19 ottobre 2026. Secondo la Commissione europea darà accesso al mercato interno con regole comuni. Per entrare in vigore servono il consenso del Parlamento europeo e le ratifiche. Al 7 novembre 2026 non è in vigore.
Gli effetti sulla sicurezza informatica dipenderanno dal testo che entrerà in vigore e dalle norme di attuazione. Oggi contano le regole elencate sopra. Sul contenuto dell’accordo c’è la nostra guida per le imprese.
Da dove si comincia?
L’ordine conta più della quantità di documenti. Cinque passi bastano per partire.
- L’elenco di sistemi e dati. Che cosa c’è, dove sta, chi vi accede, quali dati personali tratta. Comprese le caselle di posta e i servizi in cloud.
- Le misure scritte. Accessi con il doppio controllo, copie dei dati separate dalla rete, aggiornamenti con una cadenza, permessi tolti a chi lascia l’azienda. Ogni misura ha un responsabile.
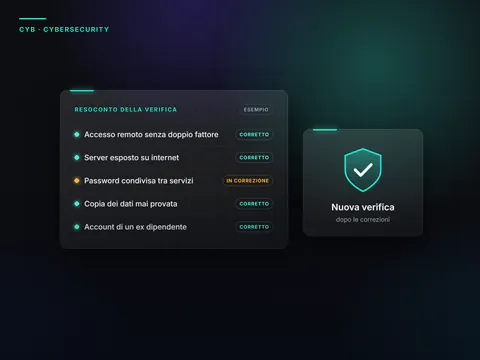
- Una verifica periodica. Una prova di ripristino delle copie e una verifica tecnica sui sistemi esposti. Il risultato si conserva, con le correzioni fatte.
- La procedura per le violazioni. Chi decide, chi avvisa l’Autorità Garante entro 72 ore, chi tiene il registro. Si prova almeno una volta con la direzione.
- I contratti. Le nomine dei fornitori che trattano dati, le clausole per i trasferimenti e le risposte pronte ai questionari dei clienti.
Per chi lavora con clienti soggetti alla NIS2 c’è anche la nostra guida su che cosa chiedono i questionari ai fornitori.
In sintesi
- Le regole per un’azienda sammarinese vengono dalla legge 171/2018, dal codice penale e dai contratti con i clienti.
- La legge 171/2018 chiede misure adeguate al rischio, una verifica regolare e la notifica delle violazioni all’Autorità Garante entro 72 ore, se possibile.
- Non abbiamo trovato una legge sammarinese che recepisca la NIS2. La direttiva arriva con i clienti italiani ed europei.
- San Marino non è tra i Paesi riconosciuti adeguati per i dati personali. I clienti europei che affidano dati chiedono garanzie come le clausole contrattuali tipo.
- L’accordo con l’Unione è firmato ma non ancora in vigore. Gli effetti si vedranno sul testo in vigore.
Domande frequenti
Entro quanto si segnala una violazione dei dati a San Marino?
Va notificata all’Autorità Garante sammarinese senza ingiustificato ritardo e, se possibile, entro 72 ore da quando se ne viene a conoscenza. Se si supera quel termine, la notifica spiega il motivo del ritardo. Se il rischio per le persone è elevato, si avvisano anche loro.
Un fornitore sammarinese può trattare dati personali di clienti italiani?
Sì, con le garanzie che il GDPR chiede per i trasferimenti verso Paesi terzi. San Marino non ha una decisione di adeguatezza della Commissione europea. Per questo i clienti propongono di solito le clausole contrattuali tipo, insieme al contratto da responsabile del trattamento.
Serve un responsabile della protezione dei dati?
Non sempre. La legge 171/2018 lo chiede nei casi dell’articolo 38. Sono gli enti pubblici e le organizzazioni la cui attività principale richiede di seguire le persone in modo regolare e su larga scala, o di trattare su larga scala dati particolari, come quelli sulla salute. Negli altri casi è una scelta dell’azienda.
Un test di sicurezza sui sistemi dell’azienda è lecito?
Sì, se lo autorizza per iscritto chi ha il diritto di decidere su quei sistemi. Il codice penale punisce chi entra in un sistema protetto contro la volontà di chi ha quel diritto. Per questo un test serio parte sempre da un incarico scritto, con perimetro, orari e referenti.
Mettere in ordine misure, verifiche e contratti per un’azienda della Repubblica è il lavoro della nostra sicurezza informatica per le aziende di San Marino. Si comincia di solito da una valutazione del rischio informatico, che dice da dove partire. Sugli aspetti legali lavoriamo con il legale dell’azienda e con il responsabile della protezione dei dati, dove c’è.
Fonti
Consultate il 7 novembre 2026.
- Consiglio Grande e Generale, Legge 21 dicembre 2018, n. 171 (testo in PDF)
- Consiglio Grande e Generale, Legge 23 agosto 2016, n. 114, Disciplina dei reati informatici (testo in PDF)
- Normattiva, Decreto legislativo 4 settembre 2024, n. 138, art. 24
- ACN, Domande frequenti NIS — Ambito, FAQ AMB.GE.6
- EUR-Lex, Regolamento (UE) 2016/679 (GDPR), artt. 44-46
- Commissione europea, Adequacy decisions
- EUR-Lex, Decisione di esecuzione (UE) 2021/914, clausole contrattuali tipo
- EUR-Lex, Regolamento (UE) 2022/2554 (DORA), art. 30
- Commissione europea, firma dell’accordo di associazione con Andorra e San Marino, 19 ottobre 2026
- Autorità Garante per la protezione dei dati personali della Repubblica di San Marino
 ApprofondisciCybersecurityVerifiche fatte come le farebbe un attaccante (penetration test), gestione degli incidenti, continuità operativa e aiuto ad adeguarsi alla NIS2, anche per i fornitori.